
Beim Sicherheitsmanagement steht insbesondere der Schutzbedarf der Kritischen Infrastruktur im Vordergrund. Institutionen sollten auf ein systematisches Vorgehen wie den Grundschutz setzen und ein ISMS auf Basis von ISO 27001 implementieren, um Risiken methodisch zu bewerten und abzumildern. Die Anforderungen zur Absicherung Kritischer Infrastrukturen verlangen besondere Aufmerksamkeit, da Ausfälle schwerwiegende gesellschaftliche Folgen haben könnten. Darüber hinaus gilt es, eigene Prozesse konsequent mit Blick auf Resilienz und Wiederherstellbarkeit zu hinterfragen – etwa durch abgestufte Backup-Strategien und Redundanzen. Unternehmen müssen zudem wirtschaftliche Überlegungen anstellen, um den Return on Security Investment zu prüfen und zu entscheiden, wie viele Ressourcen zur Bewältigung einzelner Risiken eingesetzt werden sollten, ohne den Geschäftsbetrieb unverhältnismäßig zu belasten. Angemessene Abwägungen können beispielsweise dazu führen, gezielt in präventive technische Maßnahmen zu investieren, während weniger kritische Systeme mit einem angemessenen Restrisiko akzeptiert werden.
In der Praxis zeigen sich unterschiedliche Angriffsvektoren auf Organisationen. Beispielsweise kann ein Mitarbeiter auf eine gefälschte E-Mail hereinfallen – ein typischer Fall von Phishing – und dadurch den unbeabsichtigten Download von Malware oder sogar Ransomware auslösen. Menschliche Schwächen werden zudem gezielt über Social Engineering ausgenutzt, wobei Vertrauen aufgebaut und geheime Informationen wie Passwörter erschlichen werden. Technische Angriffspfade entstehen darüber hinaus durch die Verbreitung von Spam, das gezielte Spoofing von Absenderadressen sowie Softwarelücken, die von Angreifern automatisiert ausgenutzt werden. Ein Unternehmen könnte so Opfer verschiedener, aufeinander abgestimmter Angriffsmethoden werden, die sowohl menschliche als auch technische Ebenen betreffen. Denkbar wäre etwa, dass parallel über unterschiedliche Angriffsvektoren wie manipulierte Webseiten und kompromittierte E-Mail-Konten einzelne Sicherheitslücken ausgenutzt werden, sodass eine mehrschichtige Verteidigung unumgänglich ist.
Um diesen Bedrohungen zu begegnen, ist eine genaue Kenntnis möglicher Schwachstellen erforderlich. Im Rahmen eines regelmäßigen Schwachstellenmanagements werden der eigene Softwarebestand mithilfe einer Software Bill of Materials identifiziert und dokumentiert. Mithilfe von OSINT-Recherchen lassen sich aktuelle Exploits und Angriffstrends erfassen. Dabei können öffentlich verfügbare Datenquellen oder spezielle Suchdienste herangezogen werden, um Informationen zu Bedrohungslagen zu gewinnen. Unterstützend liefert Threat Intelligence kontinuierlich Hinweise auf neue Schwachstellen, die priorisiert werden müssen. Ein mittelständisches Unternehmen könnte so beispielsweise feststellen, dass eine gerade bekannt gewordene Schwachstelle in weit verbreiteter Server-Software dringend gepatcht werden sollte, bevor sie zum Einfallstor für Angriffe wird. Durch die Kombination aus Schwachstellenmanagement und gezielter Nutzung von OSINT lässt sich ein umfassenderes Lagebild aufbauen, das die unternehmenseigenen Schutzmaßnahmen gezielter steuern hilft.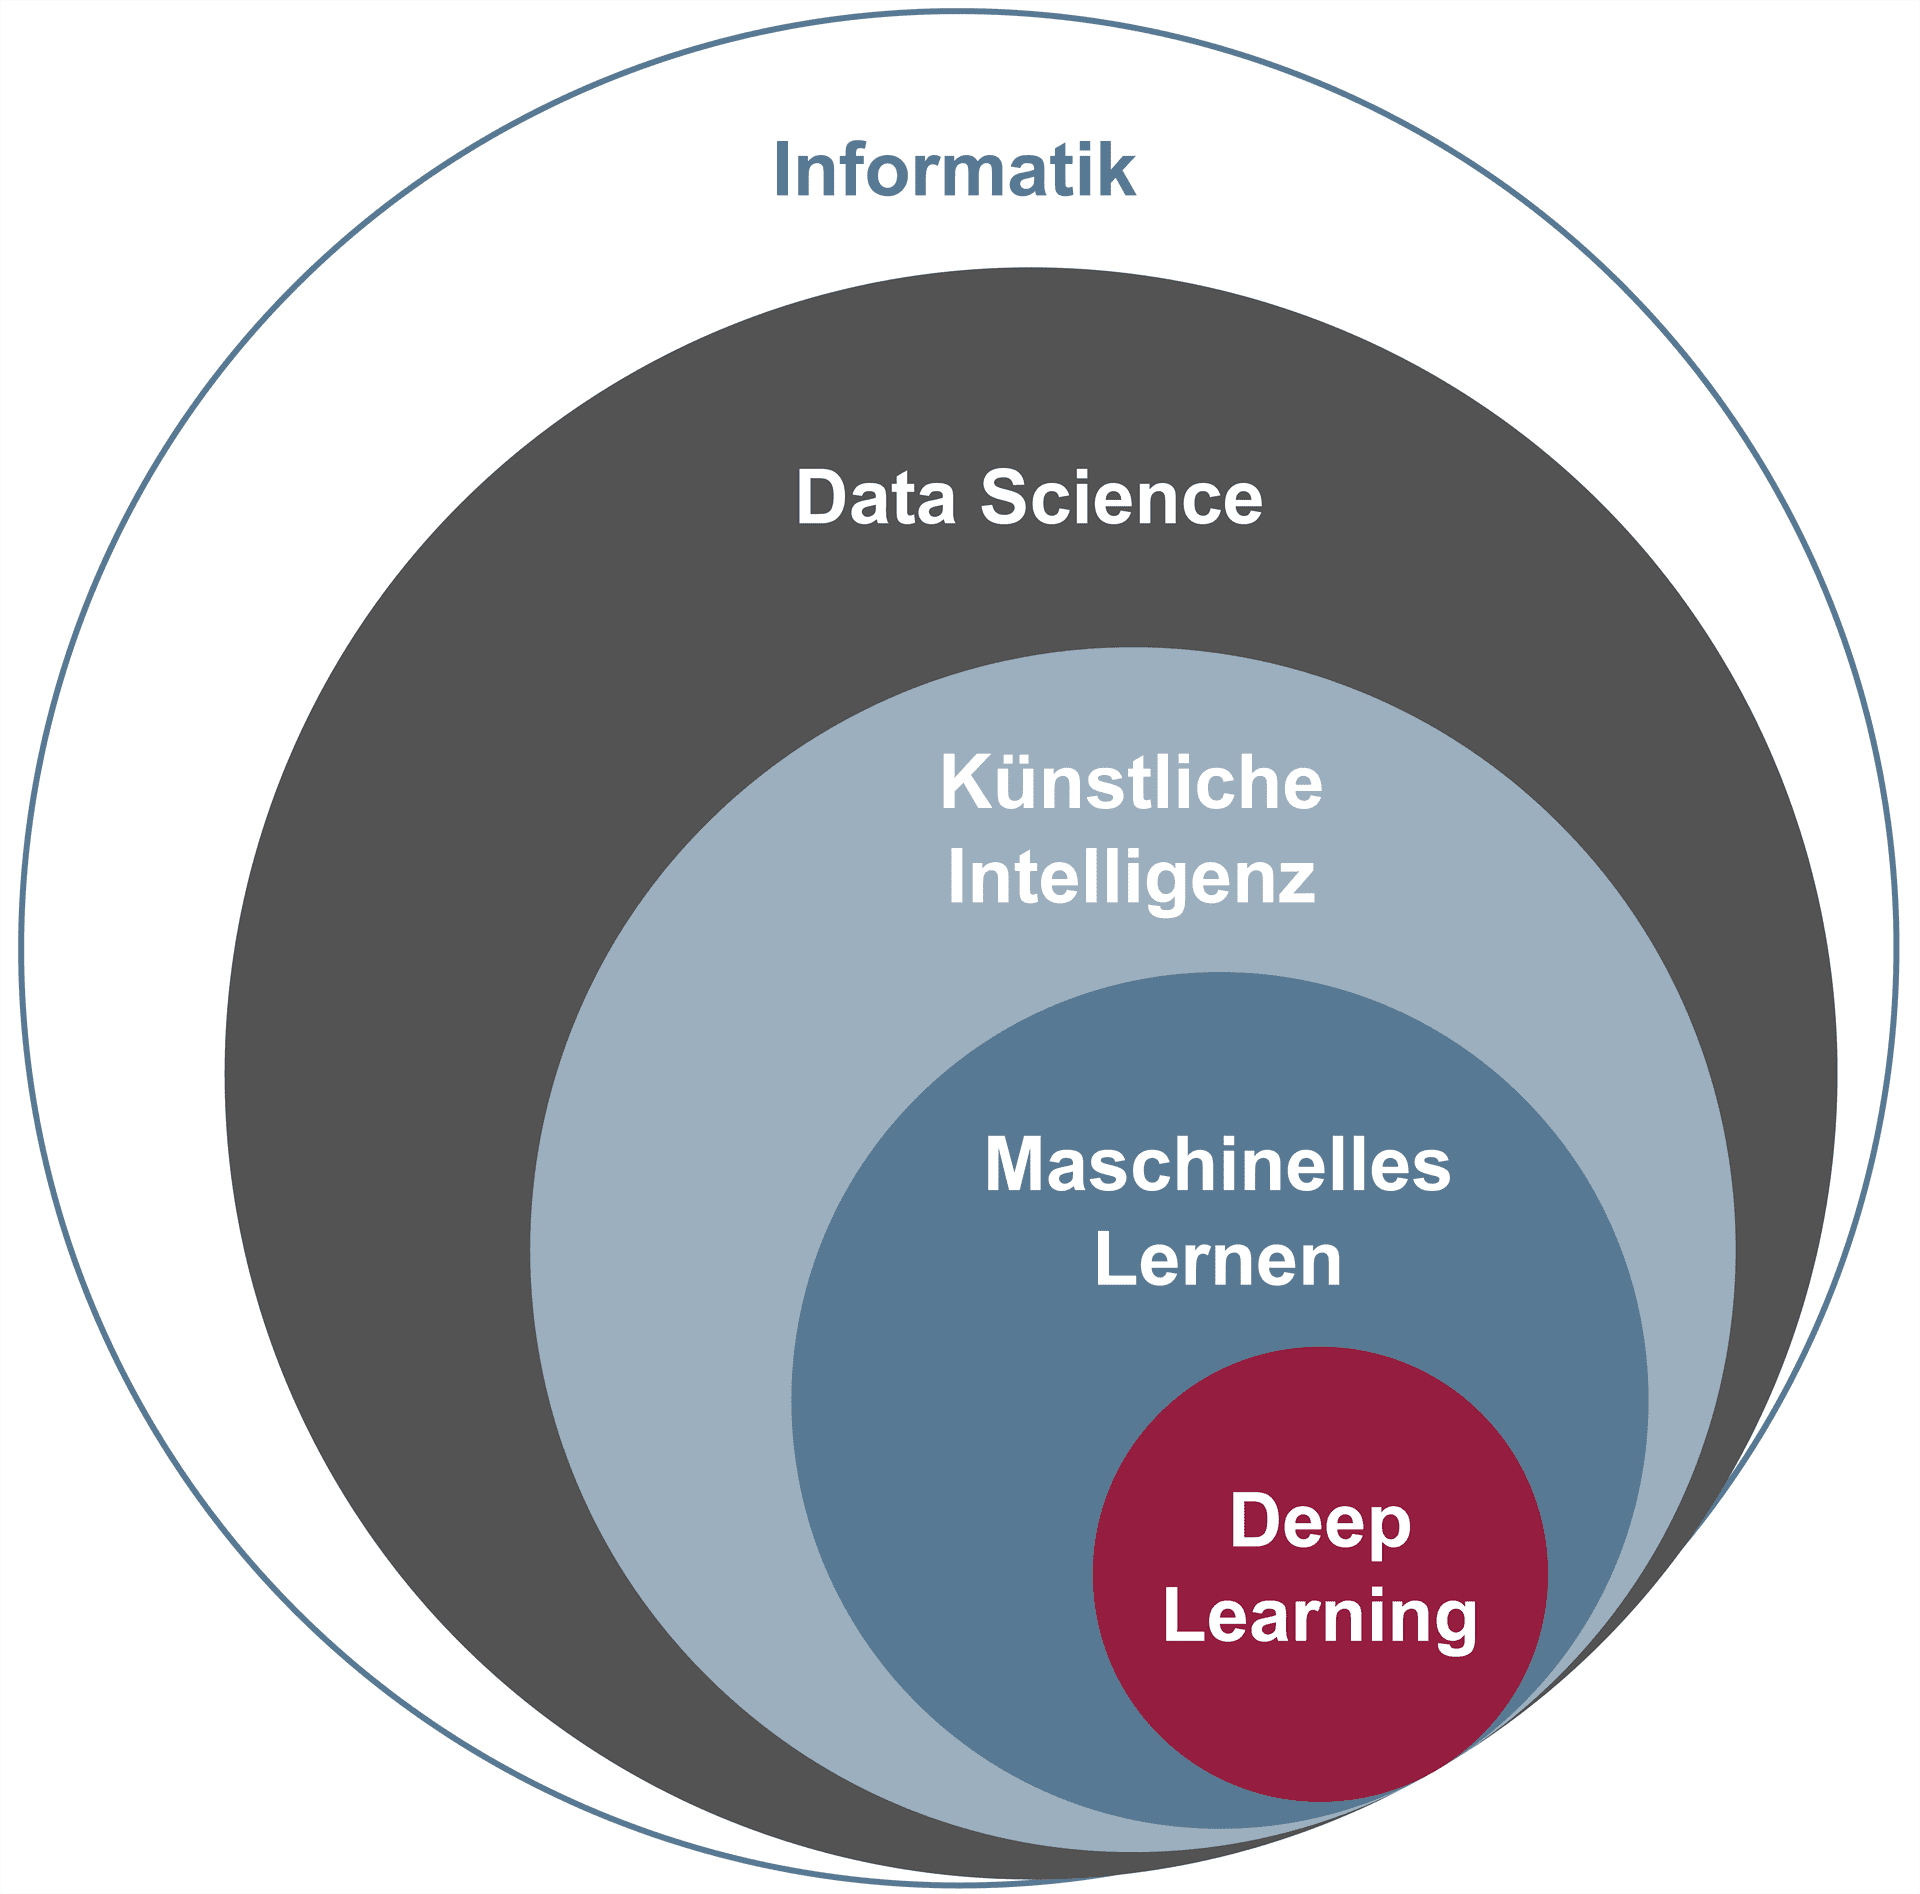
Technische Maßnahmen adressieren verschiedene Schutzschichten. Eine sichere Authentifikation sorgt dafür, dass Nutzer identifiziert und berechtigt werden, bevor Zugang zu Systemen erfolgt. Alternativ kann ein CAPTCHA dabei helfen, Angriffe durch automatisierte Bots abzuwehren. Die Firewall dient als Filter für eingehenden und ausgehenden Netzwerkverkehr, sodass unerwünschte Verbindungen blockiert werden. Besonders sensible kryptografische Schlüssel können in einem zertifizierten HSM gespeichert werden, um gegenüber Diebstahl oder Manipulation geschützt zu sein. RSA als Verschlüsselungsalgorithmus spielt sowohl bei der Datenübertragung über TLS als auch bei der Gerätesicherung durch TPM eine wichtige Rolle. Zero Trust verfolgt das Prinzip, keinem Nutzer oder Gerät von vornherein zu vertrauen, sondern jede Anfrage fortlaufend zu prüfen. Ein Unternehmen könnte technische Maßnahmen so kombinieren, dass eine starke Authentifikation – etwa mittels Zwei-Faktor-Verfahren – verwendet wird, automatisierter Netzwerkverkehr zusätzlich durch ein CAPTCHA überwacht und alle Kommunikationskanäle durch Firewalls und TLS abgesichert sind. Schlüssel für besonders schützenswerte Systeme werden in HSMs bereitgehalten, TPMs sichern Endgeräte und der Zugriff auf interne Ressourcen wird durch das Zero Trust-Prinzip fortlaufend geprüft. Zur Abwehr von Angriffen könnten beispielsweise verschiedene Teams in einer Organisation darauf achten, dass Passwörter nicht wiederverwendet werden und alle Verbindungen stets über TLS geschützt sind.
Gesellschaftlich rückt die Privatsphäre als schützenswertes Gut zunehmend in den Vordergrund, insbesondere angesichts allgegenwärtiger Datenselektion durch Filterblasen. Werkzeuge wie die Blockchain können zur Integritätssicherung und Nachvollziehbarkeit von Transaktionen beitragen, bringen jedoch neue Herausforderungen und Fragen rund um Datenschutz mit sich. Das wachsende Potenzial Künstlicher Intelligenz ermöglicht neue Analyse- und Angriffsmethoden, wie etwa automatisierte Mustererkennung in Sicherheitsprotokollen, wirft jedoch diskutierte Zukunftsfragen auf – ein Beispiel ist das hypothetische Konzept der Singularität, bei der KI menschliche Fähigkeiten übertreffen könnte. Wer sich fundiertes Wissen aneignen möchte, findet im Lehrbuch Cyber-Sicherheit von Pohlmann eine strukturierte Vermittlung grundlegender Sicherheitsarchitekturen und Mechanismen. Auch aus gesellschaftlicher Sicht ist die Sensibilisierung für die Wirkung von Filterblasen sinnvoll, da diese Einfluss auf das eigene Risikobewusstsein und die Wahrnehmung von Sicherheitsbedrohungen nehmen können. Eine kritische Reflexion und einschlägige Weiterbildung können dazu beitragen, sich in einer zunehmend digitalisierten Welt sicher und souverän zu bewegen.
In der Summe zeigt sich, dass Cyber-Sicherheit als zentrales Anliegen einer digitalen Gesellschaft nicht ohne umfassende Strategien und kontinuierliche Anpassungsbereitschaft umzusetzen ist. Die Sicherung von Kritischer Infrastruktur, das systematische Erkennen und Schließen von Schwachstellen, technische Schutzmaßnahmen sowie gesellschaftliches Bewusstsein sind dabei eng miteinander verknüpft und bilden die Grundlage für nachhaltige digitale Souveränität.